信息安全软件开发 驱动数字化转型的安全引擎
在数字经济时代,软件已成为企业运营的核心载体,而信息安全则是保障业务连续性的基石。从软件技术转让到信息技术咨询,从信息安全服务到安全软件开发,一个完整的产业链正在为各行业的数字化转型保驾护航。本文将围绕这些关键领域,探讨信息安全软件开发的重要性、挑战及实践路径。
一、软件技术转让:安全能力的快速获取
软件技术转让是指将软件产品、源代码、开发工具或相关技术权益,从一个主体转移给另一个主体的过程。对于希望快速建立安全能力的企业而言,通过技术转让获取成熟的信息安全软件(如入侵检测系统、数据加密工具、身份认证平台),可以缩短研发周期、降低试错成本。技术转让并非简单的“拷贝”,需要配套的技术文档、培训和支持,确保受让方能够真正掌握并持续维护。安全软件的技术转让尤其要关注后门风险、许可证合规性和知识产权保护,避免引入新的安全隐患。
二、软件技术服务:全生命周期的安全支撑
软件技术服务涵盖定制开发、系统集成、运维支持等。在信息安全领域,服务商不仅需要交付功能,更要保证软件本身的安全质量。例如,在开发阶段引入安全编码规范、静态代码分析;在测试阶段进行渗透测试和漏洞扫描;在上线后提供持续的补丁管理和应急响应。优质的技术服务能够帮助客户在敏捷迭代中不牺牲安全性,实现“安全左移”。
三、信息技术咨询服务:安全战略的顶层设计
许多企业在信息化建设中面临“重功能、轻安全”的问题。信息技术咨询服务的作用,是从业务目标出发,评估现有信息系统的风险,制定安全架构规划、合规路线图(如等保2.0、GDPR)和灾备策略。咨询顾问需要将信息安全服务与业务连续性管理相结合,避免安全措施成为业务发展的阻碍。通过专业的咨询服务,企业可以更清晰地识别关键资产、威胁来源和脆弱性,从而为信息安全软件开发提供精准的需求输入。
四、信息安全服务:从产品到能力的延伸
信息安全服务包括安全评估、渗透测试、安全运维、应急响应、安全培训等。这些服务与信息安全软件开发形成互补:一方面,服务过程中发现的漏洞和攻击手法可以反哺软件开发,提升产品的防御能力;另一方面,安全软件(如SIEM、SOAR)能够提升服务的自动化和智能化水平。当前,越来越多的安全厂商采用“产品+服务”的模式,为客户提供持续的安全运营能力,而非一次性交付。
五、信息安全软件开发:核心技术与实践要点
信息安全软件开发是上述所有环节的“心脏”。它涉及以下关键领域:
- 安全通信:实现TLS/SSL、VPN、端到端加密,保障数据传输安全。
- 身份与访问管理:多因素认证、单点登录、权限最小化。
- 数据安全:加密存储、脱敏、防泄漏(DLP)。
- 安全监控与审计:日志采集、异常检测、合规审计。
- 威胁情报与响应:集成威胁情报源,自动化编排响应流程。
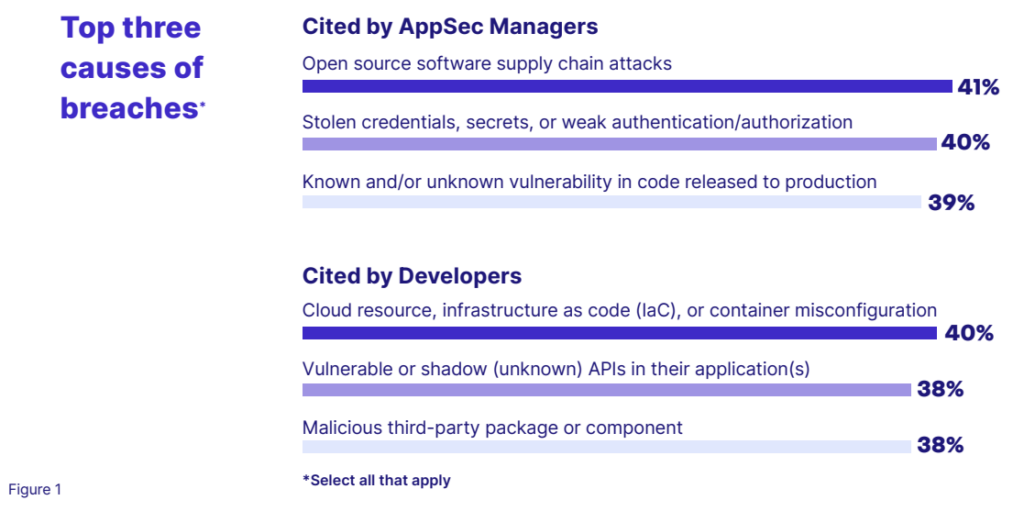
在开发过程中,必须遵循安全开发生命周期(SDL),包括威胁建模、安全设计、安全编码、安全测试和安全部署。采用DevSecOps文化,将安全工具嵌入CI/CD流水线,实现快速反馈和修复。软件供应链安全不容忽视——第三方组件漏洞(如Log4j)可能造成重大风险,因此需要软件物料清单(SBOM)和依赖项扫描。
六、协同发展,构建安全生态
软件技术转让、软件技术服务、信息技术咨询服务、信息安全服务与信息安全软件开发,五者并非孤立存在,而是相互依存、协同进化的。企业应当根据自身阶段和需求,灵活组合这些能力:初创公司可优先采用咨询+服务快速建立基线;成长期企业可通过技术转让或定制开发构建自主可控的安全工具;大型企业则需建立完整的SDL和DevSecOps体系,并持续通过外部服务检验安全有效性。
信息安全软件开发不仅是技术问题,更是管理问题和战略问题。只有将安全融入软件全生命周期,并联动咨询、服务与技术转让,才能构建真正 resilient 的数字防线。随着AI、云原生和物联网的普及,信息安全软件将朝着智能化、平台化、服务化方向演进,为数字世界提供更强大的安全保障。
如若转载,请注明出处:http://www.pbkye.com/product/45.html
更新时间:2026-09-21 07:59:58