CISP-D注册信息安全开发人员 信息安全软件开发的系统化实践指南
在数字化转型加速推进的今天,信息安全软件的质量直接关系到企业业务系统的安全基线。大量安全漏洞并非源于运维环节,而是深植于软件开发阶段的设计缺陷与编码疏漏。CISP-D(注册信息安全开发人员)认证正是为应对这一挑战而设立,它系统化地定义了信息安全软件开发的知识体系与实践规范,帮助开发人员在软件生命周期中构建内生安全能力。
一、CISP-D的定位与知识体系
CISP-D由中国信息安全测评中心推出,面向软件开发人员、安全工程师及技术管理人员,聚焦“如何开发出安全的软件”这一核心命题。其知识体系涵盖五大模块:信息安全基础与法律法规、安全软件开发过程、安全编码实践、软件安全测试与验证、以及软件供应链安全。与传统安全认证不同,CISP-D不以运维防护为重点,而是强调将安全要求前置到需求分析、架构设计等技术环节,实现“安全左移”。
该认证的价值在于建立统一的开发安全语言。当安全团队与研发团队使用同一套术语和标准时,威胁建模、安全评审等工作的沟通成本显著降低,安全需求也能更准确地转化为技术实现方案。
二、安全软件开发过程:从需求到发布
信息安全软件开发的起点是安全需求分析。这一步需要识别软件所处理的数据敏感级别、面临的主要威胁场景以及合规约束。例如,涉及个人信息处理的系统必须对照《个人信息保护法》明确最小必要原则的具体实现方式。安全需求应当与功能需求一样纳入需求跟踪矩阵,避免在开发后期被边缘化。
架构设计阶段的核心工具是威胁建模。开发团队可采用STRIDE方法对数据流图逐条分析,识别欺骗、篡改、抵赖、信息泄露、拒绝服务与权限提升等威胁,并在设计层面确定缓解措施——是增加身份鉴别机制,还是对敏感数据实施加密存储。安全设计的产出应形成可追溯的设计约束清单,为后续编码和测试提供依据。
进入编码阶段,安全编码规范是基本防线。开发人员需掌握输入验证、输出编码、参数化查询、最小权限原则等关键实践,并了解所用语言和框架特有的安全陷阱。例如,Java开发中需警惕反序列化漏洞,前端开发需防范XSS与CSRF攻击。代码提交前的静态代码扫描(SAST)可以在早期发现硬编码密钥、SQL注入等常见缺陷。
软件安全测试阶段需结合自动化工具与人工分析。动态应用安全测试(DAST)用于验证运行时的安全问题,交互式安全测试(IAST)则兼顾覆盖率与准确性。对安全关键模块,还应安排专项渗透测试。发布前的安全检查清单应覆盖依赖组件漏洞、敏感信息残留以及调试接口是否关闭等项目。
三、安全编码实践要点
安全编码不是零散技巧的堆砌,而是一套可落地的操作纪律。输入验证应遵循“白名单优先”原则,对所有外部输入进行类型、长度和格式校验;输出编码需根据目标上下文(HTML、SQL、命令)选择恰当的编码方式;身份认证模块应采用PHC这类适合密码哈希的算法,避免使用通用哈希函数存储口令;访问控制需要贯彻“每次请求都验证”的原则,不在客户端做权限判断;错误处理应避免泄露堆栈信息与内部路径;日志记录则要平衡可追溯性与隐私保护,不记录口令和完整卡号。
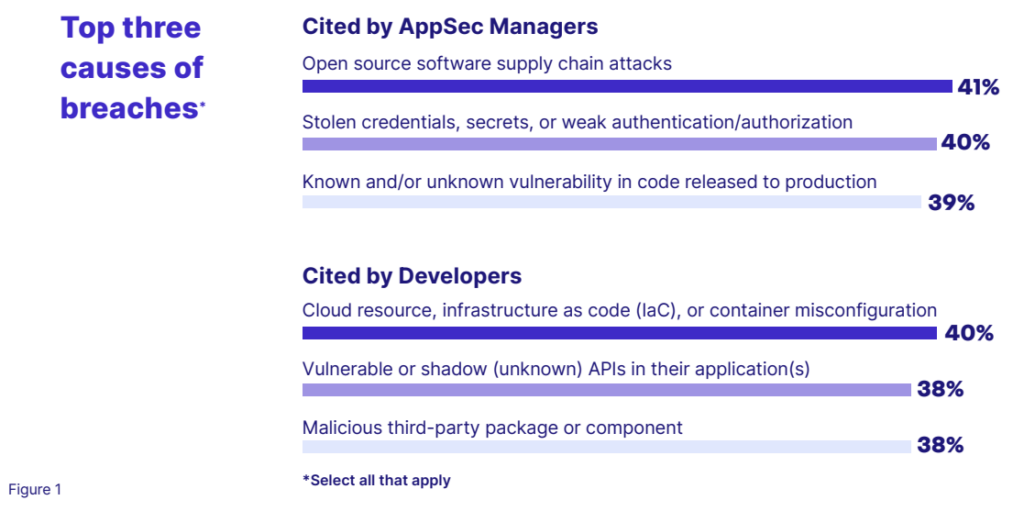
开发人员须建立依赖管理意识。现代软件大量依赖第三方开源库,引入组件前应核查其版本的安全公告,将软件物料清单(SBOM)纳入构建流程,并制定组件升级策略。这正是法规明确、信任增强、开放成熟的软件供应链安全生态所要求的实践。
四、把认证转化为工程能力
取得CISP-D认证只是起点。真正提升组织的信息安全软件开发水平,需要在团队中建立制度性保障:将安全评审嵌入研发流程的关键节点评审,建立安全编码规范并配套代码审查清单,定期开展安全開發培训与攻防演练。领导者与一线工程师,以及各角色工具助手,都需要把相应职责承担起来,形成分层协作的文化氛围。只有当安全实践成为开发惯例而非额外负担时,信息安全软件的目标才算真正落地。
如若转载,请注明出处:http://www.pbkye.com/product/56.html
更新时间:2026-11-21 11:58:54